Faszination und Ausgangslage
Schon länger haben mich Yubikeys fasziniert. Ein Hardwareschlüssel mit USB-Anschluss, der für Anmeldungen an fremden Systemen und Diensten genutzt werden kann. Ich konnte für mich nur nie wirklich einen Anwendungsfall finden. Bis jetzt.
Ich administriere zwei virtuelle Server, die für mich einige Dienste bereitstellen. Unter anderem den Matrixserver. Für die Administration muss ich mich per ssh auf die Maschinen verbinden. Bisher habe ich das immer mit dem selben Key von meinem beiden Laptops gemacht. Den Key musste ich daher sichern, da ich sonst keinen Zugriff mehr hätte, wenn ich die Maschinen neu aufsetzen muss. Ich brauchte also eine Möglichkeit, dass ich immer von einem neuen Client auf die Server komme. Dafür habe ich mir zwei Yubikeys gekauft.
Umbau
Die beiden neuen Yubikeys wurden mir gestern von UPS zugestellt. Ich habe die günstigen Security Keys NFC mit USB-A Anschluss gegönnt. Für meinen Fall reichen die völlig aus. Sie dienen dann als Hardwareschlüssel für ssh.
Dank der Hilfe von Claude konnte ich mir schnell eine Migrationsanleitung zusammenstellen, mit der ich die Yubikeys einrichten konnte. Ich musste in mehreren Stufen vorgehen, damit ich mich nicht selber von den Servern aussperre (Ein Notfallzugäng wäre immer über eine virtuelle Konsole bei netcup möglich gewesen).
- Die neuen Yubikeys einrichten und de neuen public-keys auf alle Server übertragen.
- Die Zugänge mittels Yubikey testen.
- Danach für jeden Client einen neuen Key mit Passphrase erzeugen und diesen auf die Server übertragen.
- Auch hier die Zugänge mit den neuen Clientkeys testen.
- Den alten Key von allen Servern und Clients löschen.
- Noch einmal alles testen.
Jetzt funktioniert alles wie gewünscht. Ich habe für jeden Client einen eigenen Key, den im täglichen Betrieb nutze. Dieser Key ist mittels Passphrase geschützt. Sollte ich einen Client neu aufsetzen, kann ich mittels der Yubikeys mir wieder Zugang zu den Servern verschaffen. Außerdem kann ich so dann alte Clientkeys entfernen und auch neue Keys übertragen.
Es hat Spaß gemacht, mich ein wenig mehr in ssh reinzufuchsen und alles einmal umzubauen. Insbesondere bei dem Matrixserver fühle ich mich jetzt auch noch ein Stück sicherer, da der Zugang jetzt noch besser geschützt ist. Und es ist irgendwie auch sehr nerdig, mittels USB-Stick einen Zugang zu einer entfernen Maschine zu erhalten. Ich muss mich mal damit beschäftigen, was ich mit dem größeren Stick noch alles schönes machen könnte.
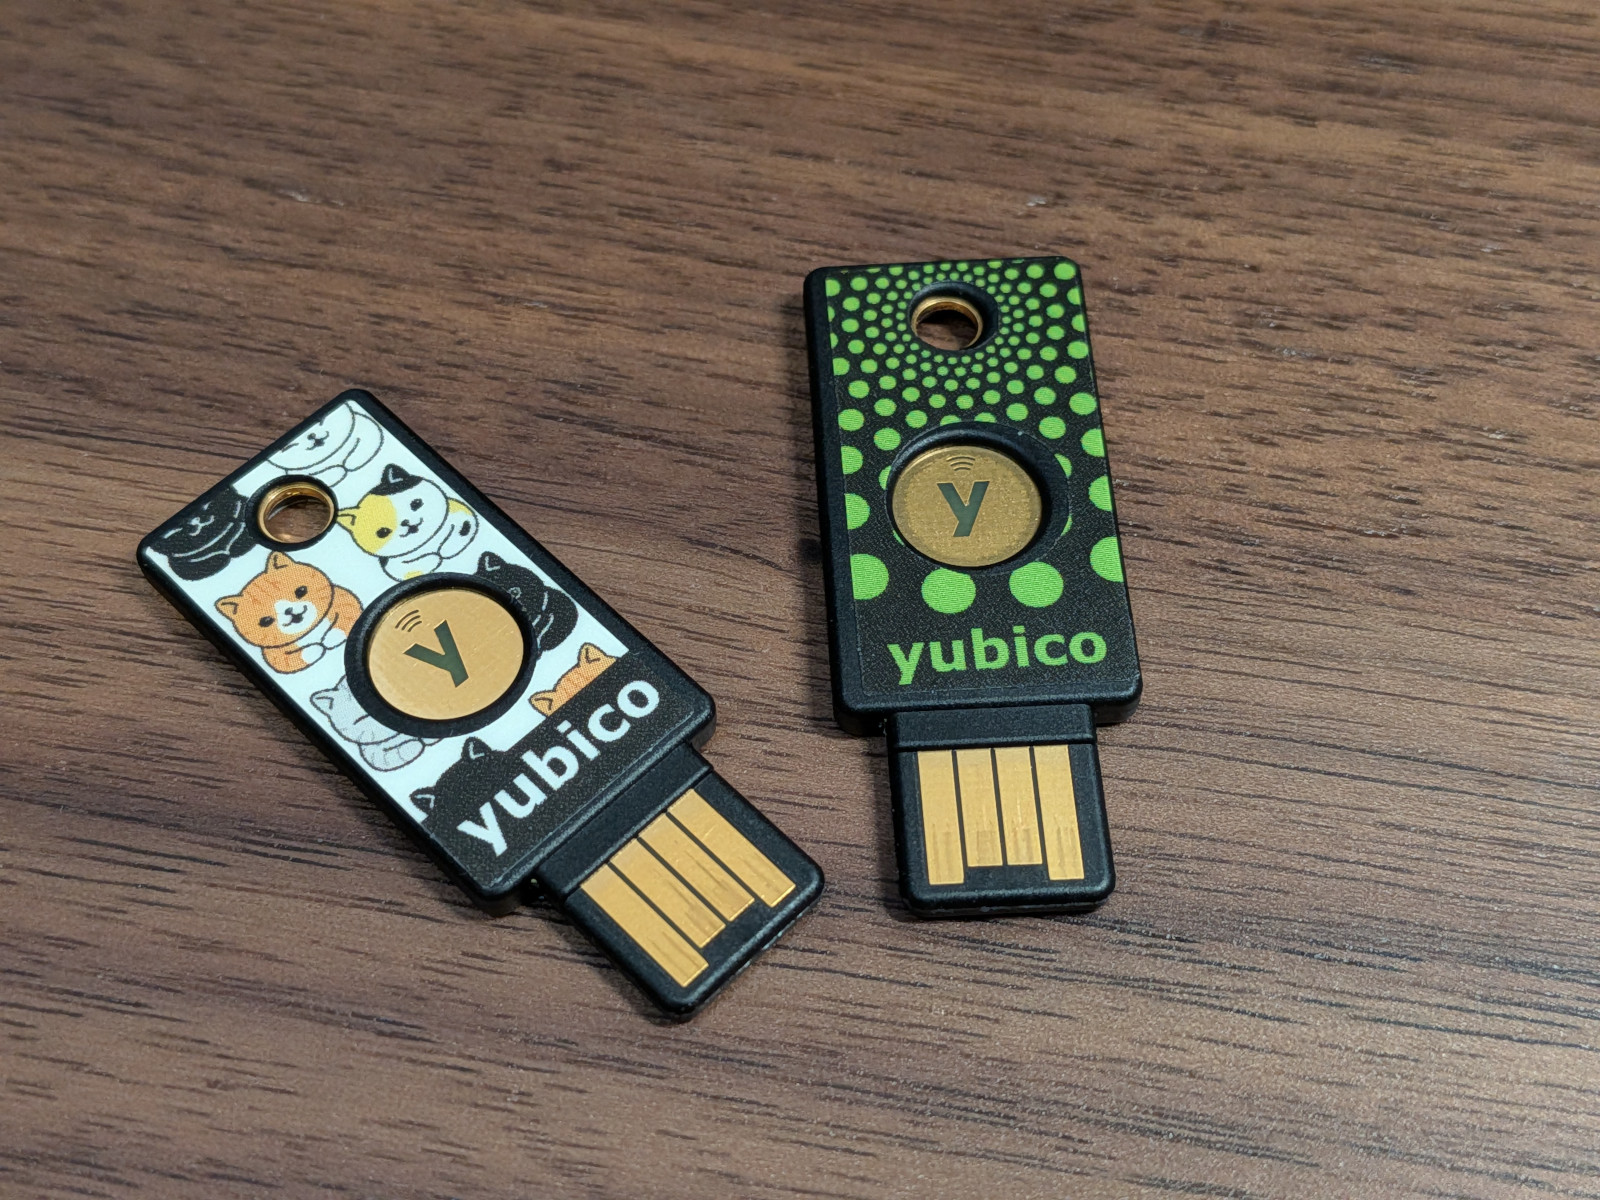
Abbildung 1: Die beiden Yubikeys